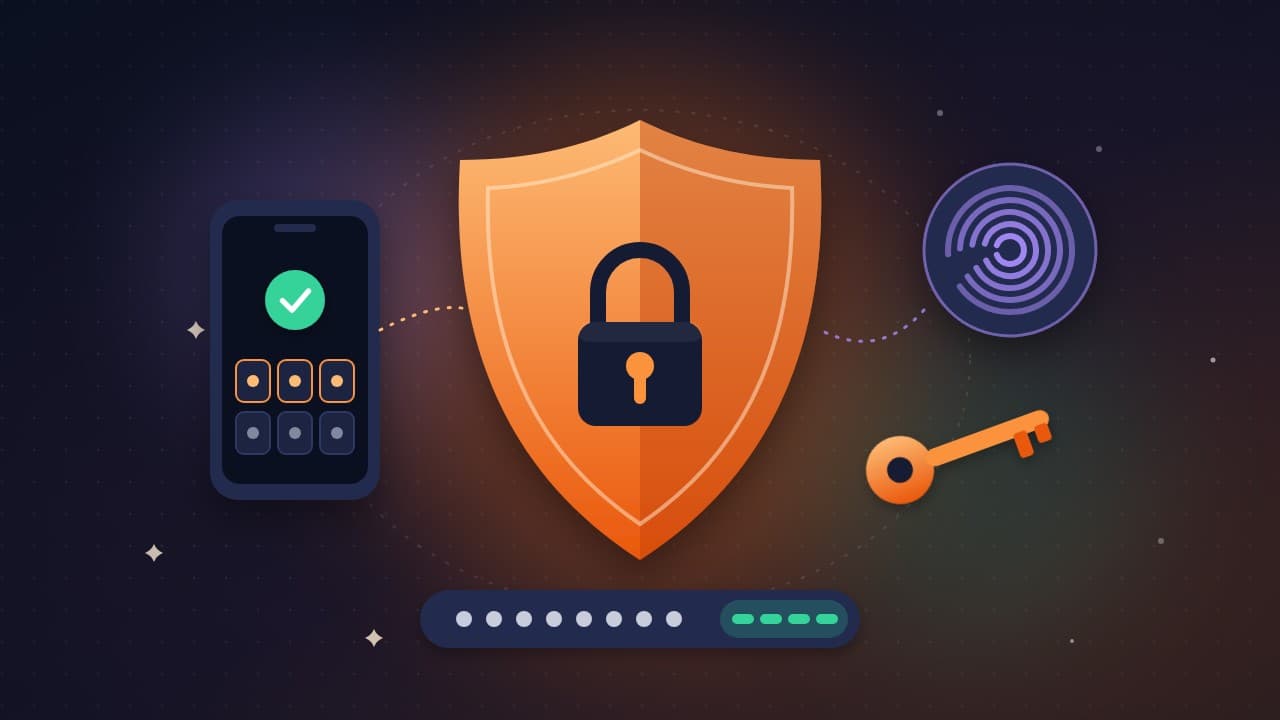
Email công việc, tài khoản ngân hàng, mạng xã hội, kho mã nguồn... mỗi người chúng ta đang sở hữu hàng chục tài khoản trực tuyến. Chỉ cần một mật khẩu bị lộ và được dùng lại ở nơi khác, kẻ xấu có thể lần lượt mở khóa cả chuỗi tài khoản. Tin tốt là bạn không cần là chuyên gia bảo mật để tự bảo vệ mình. Ba thói quen dưới đây – bật xác thực 2 lớp, dùng trình quản lý mật khẩu và chuyển sang passkey – sẽ chặn được phần lớn các kiểu tấn công phổ biến nhắm vào người dùng cá nhân.
Vì sao chỉ mật khẩu là không đủ?
Mật khẩu có ba điểm yếu cố hữu. Thứ nhất, con người có xu hướng đặt mật khẩu dễ nhớ, nghĩa là cũng dễ đoán. Thứ hai, rất nhiều người dùng lại một mật khẩu cho nhiều dịch vụ; khi một trang bị rò rỉ dữ liệu, kẻ tấn công sẽ thử ngay cặp email–mật khẩu đó ở những trang khác. Thứ ba, mật khẩu có thể bị đánh cắp qua trang đăng nhập giả mạo mà người dùng không hề hay biết.
Vì vậy, mục tiêu là: mỗi tài khoản một mật khẩu riêng, đủ dài và ngẫu nhiên, đồng thời có thêm một lớp xác minh thứ hai để mật khẩu bị lộ cũng chưa đủ để đăng nhập.
Bước 1: Bật xác thực 2 lớp (2FA/MFA)
Xác thực 2 lớp yêu cầu bạn cung cấp thêm một bằng chứng ngoài mật khẩu, thường là thứ bạn đang sở hữu (điện thoại, khóa bảo mật) hoặc đặc điểm sinh trắc học. Các phương thức phổ biến, xếp từ an toàn hơn đến kém hơn:
- Khóa bảo mật phần cứng hoặc passkey theo chuẩn FIDO: chống được cả trang lừa đảo, vì khóa chỉ hoạt động với đúng tên miền đã đăng ký.
- Ứng dụng xác thực (Google Authenticator, Microsoft Authenticator, hoặc tính năng mã OTP trong trình quản lý mật khẩu): sinh mã thay đổi mỗi 30 giây, hoạt động cả khi không có mạng.
- Thông báo đẩy trên ứng dụng chính thức: tiện, nhưng cần cảnh giác nếu nhận được yêu cầu phê duyệt mà bạn không hề đăng nhập.
- Mã qua SMS hoặc email: vẫn tốt hơn không có gì, nhưng dễ bị chặn hoặc lừa lấy hơn các cách trên.
Bạn nên ưu tiên bật 2FA theo thứ tự: email chính (vì email là nơi khôi phục mọi tài khoản khác), tài khoản ngân hàng và ví điện tử, tài khoản công việc, rồi đến mạng xã hội.
Khi bật 2FA, hầu hết dịch vụ cung cấp một bộ mã khôi phục dự phòng. Hãy lưu chúng ở nơi an toàn, tách biệt với điện thoại, vì đây là cứu cánh khi bạn mất thiết bị.
Bước 2: Dùng trình quản lý mật khẩu
Không ai có thể nhớ hàng chục mật khẩu dài và ngẫu nhiên. Trình quản lý mật khẩu giải quyết đúng vấn đề này: bạn chỉ cần nhớ một mật khẩu chính thật mạnh, phần còn lại do phần mềm sinh, lưu trữ mã hóa và tự điền.
Một số lựa chọn phổ biến:
- Trình quản lý tích hợp sẵn như Google Password Manager trong Chrome/Android hay ứng dụng Passwords trên thiết bị Apple: miễn phí, tiện nếu bạn gắn bó với một hệ sinh thái.
- Bitwarden: mã nguồn mở, có gói miễn phí, chạy trên hầu hết nền tảng.
- 1Password, Proton Pass và các dịch vụ trả phí khác: nhiều tính năng chia sẻ cho gia đình và nhóm làm việc.
Vài nguyên tắc khi sử dụng:
- Mật khẩu chính nên là một cụm từ dài, dễ nhớ với bạn nhưng khó đoán với người khác, và không dùng ở bất kỳ đâu khác.
- Bật 2FA cho chính tài khoản trình quản lý mật khẩu.
- Dùng tính năng kiểm tra mật khẩu yếu, trùng lặp hoặc đã bị rò rỉ để thay dần.
- Để trình quản lý tự điền thay vì sao chép thủ công. Nếu nó không đề xuất điền trên một trang có vẻ quen thuộc, đó có thể là dấu hiệu bạn đang ở trang giả mạo.
Bước 3: Chuyển dần sang passkey
Passkey là cách đăng nhập không cần mật khẩu, dựa trên chuẩn FIDO. Khi tạo passkey, thiết bị của bạn sinh một cặp khóa: khóa công khai được gửi cho dịch vụ, còn khóa bí mật nằm trên thiết bị hoặc trong trình quản lý mật khẩu và không bao giờ rời khỏi đó. Khi đăng nhập, bạn chỉ cần mở khóa bằng vân tay, khuôn mặt hoặc mã PIN của thiết bị.
Ưu điểm của passkey:
- Không có gì để đoán hay để lộ trong các vụ rò rỉ dữ liệu, vì máy chủ chỉ giữ khóa công khai.
- Chống lừa đảo tốt: passkey gắn với tên miền thật, trang giả mạo không thể dùng được.
- Đăng nhập nhanh hơn gõ mật khẩu cộng mã OTP.
Google, Microsoft, Apple cùng nhiều dịch vụ lớn đã hỗ trợ passkey. Với tài khoản Google, bạn có thể vào phần Bảo mật của tài khoản để tạo passkey. Các trình quản lý mật khẩu hiện đại cũng có thể lưu và đồng bộ passkey giữa nhiều thiết bị, giúp bạn không bị "khóa" vào một chiếc điện thoại duy nhất.
Lộ trình gợi ý trong một buổi tối
- Cài một trình quản lý mật khẩu và đặt mật khẩu chính thật mạnh.
- Bật 2FA bằng ứng dụng xác thực cho email chính và lưu mã khôi phục.
- Tạo passkey cho các tài khoản đã hỗ trợ, bắt đầu từ Google hoặc Microsoft.
- Đổi mật khẩu cho những tài khoản quan trọng đang dùng chung mật khẩu.
- Lên lịch mỗi tuần xử lý thêm vài tài khoản cho đến khi hoàn tất.
Kết luận
Bảo mật tài khoản không đòi hỏi công cụ đắt tiền, chỉ cần những thói quen đúng. Xác thực 2 lớp khiến mật khẩu bị lộ trở nên vô dụng, trình quản lý mật khẩu giúp mỗi tài khoản có một mật khẩu riêng, còn passkey mở ra tương lai không cần mật khẩu. Hãy bắt đầu từ tài khoản email chính ngay hôm nay – đó là cánh cửa quan trọng nhất cần khóa chặt.